গাজীপুর কণ্ঠ ডেস্ক
বাংলাদেশের কেন্দ্রীয় ব্যাংকের ওয়েবসাইট বৃহস্পতিবার (২২ অক্টোবর) দুপুর থেকে অ্যাক্সেস করা যাচ্ছে না।
বাংলাদেশ ব্যাংক বলছে, একটি বৈশ্বিক নিরাপত্তা সতর্কবার্তা পাওয়ার পর সতর্কতামূলক ব্যবস্থা হিসেবে সাইটটি নামিয়ে নেওয়া হয়েছে। তবে কবে নাগাদ এটি আবার চালু হবে, সে বিষয়ে কিছু জানানো হয়নি।
ব্যাংকের নির্বাহী পরিচালক ও মুখপাত্র আরিফ হোসেন খান সংবাদ মাধ্যমকে বিষয়টি নিশ্চিত করেছেন। তাঁর ভাষ্য, সতর্কবার্তা পাওয়ার পরই ওয়েবসাইট বন্ধ রাখা হয়েছে এবং ব্যাংকের তথ্যপ্রযুক্তি বিভাগ এ নিয়ে কাজ করছে।
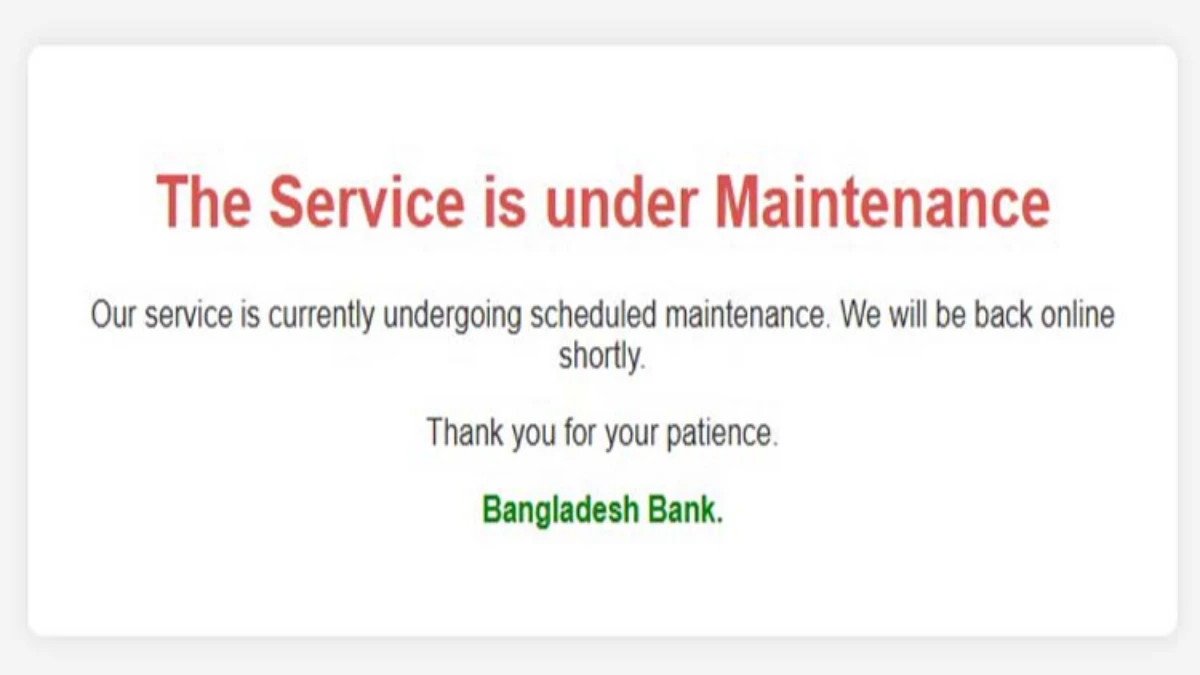
ওয়েবসাইটে এখন যে বিজ্ঞপ্তি দেখা যাচ্ছে, তাতে বলা হয়েছে নির্ধারিত রক্ষণাবেক্ষণের কাজ চলছে এবং শিগগিরই সেবা আবার চালু হবে। গ্রাহকদের ধৈর্য ধরারও অনুরোধ জানানো হয়েছে।
বাংলাদেশ ব্যাংকের এই সিদ্ধান্তকে সম্প্রতি প্রকাশ পাওয়া একটি ঝুঁকির প্রেক্ষাপটে দেখা হচ্ছে। ওয়েবসাইট তৈরিতে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে একাধিক গুরুতর ত্রুটির খোঁজ মিলেছে। সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যালিফ ও উইজ কৃত্রিম বুদ্ধিমত্তা-নির্ভর সরঞ্জাম ব্যবহার করে এসব ত্রুটি শনাক্ত করেছে বলে জানা গেছে।
এসব ত্রুটি সারাতে সংশোধনী (প্যাচ) প্রকাশ করা হয়েছিল। কিন্তু সেগুলো সব জায়গায় প্রয়োগ হওয়ার আগেই ত্রুটির বিস্তারিত তথ্য প্রকাশ্যে চলে আসে।
এর পর বিভিন্ন দেশে একযোগে ব্যবস্থা নেওয়া হয়। বুধবার নেদারল্যান্ডস, ফ্রান্স, ডেনমার্ক ও ফিনল্যান্ডের কয়েকটি সরকারি সংস্থা হ্যাকারদের হামলা ঠেকাতে তাদের ওয়েবসাইট অফলাইনে নিয়ে যায়। ফ্রান্সের টেলিযোগাযোগ প্রতিষ্ঠান অরেঞ্জ এবং জাপানের নোমুরা ও মিতসুবিশি ইউএফজে ফিন্যান্সিয়াল গ্রুপসহ কিছু প্রতিষ্ঠান তাদের সেবা সাময়িকভাবে স্থগিত করেছে।
ক্লাউডফ্লেয়ার জানিয়েছে, এই ত্রুটিকে কাজে লাগিয়ে হ্যাকিংয়ের চেষ্টা কয়েক হাজার থেকে বেড়ে মিলিয়নে পৌঁছেছে। অন্যদিকে ইন্টারনেটে সংযুক্ত ডিভাইসের তথ্য বিশ্লেষণকারী প্রতিষ্ঠান সেনসিসের তথ্য অনুযায়ী, ২৬ লাখ সার্ভারের মধ্যে প্রায় ১৫ লাখে এখনো সংশোধনী প্রয়োগ করা হয়নি।
বাংলাদেশ ব্যাংক এর আগেও সাইবার হামলার শিকার হয়েছে। ২০১৬ সালে হ্যাকাররা যুক্তরাষ্ট্রের ফেডারেল রিজার্ভ ব্যাংক অব নিউইয়র্কে থাকা বাংলাদেশ ব্যাংকের হিসাব থেকে ১০ কোটি ১০ লাখ ডলার সরিয়ে নেয়। ওই ঘটনার জেরে তৎকালীন গভর্নর আতিউর রহমান পদত্যাগ করেন।
২০২৩ সালে সম্ভাব্য সাইবার হামলার আশঙ্কায় ব্যাংকের কিছু অভ্যন্তরীণ ওয়েবভিত্তিক সেবা ৩৬ ঘণ্টার জন্য বন্ধ রাখা হয়েছিল।